정적 분석 도구, 기능 수보다 사용 목적이 중요합니다
소스코드를 실행하지 않고 잠재 결함을 찾는 정적 분석(Static Analysis)은 안전성·보안성·코드 품질을 개선하는 기본 활동입니다. 그러나 모든 정적 분석 도구가 동일한 규칙, 검증 증적, 보안 취약점 분석, 인증 지원 패키지를 제공하는 것은 아닙니다.
“MISRA를 검사하는 도구와 CWE 보안약점을 찾는 도구 중 무엇을 선택해야 하나요?”라는 고객 질문에는 개발 대상, 적용 규격과 보고서 요구사항에 따라 답해야 합니다. 특히 2026년 제품 비교에서는 기능 소개보다 실제 프로젝트 데이터로 평가해 보는 과정이 중요합니다.
정적 분석 도구 선정 기준
| 비교 기준 | 확인할 질문 | 대표 적용 목적 |
| 코딩 표준 | MISRA C/C++, CERT 및 프로젝트 규칙을 지원하는가? | 안전 관련 임베디드 코딩 규칙 검증 |
| 보안약점 | CWE·시큐어코딩 정책에 맞는 탐지와 수정 가이드가 있는가? | 보안약점 진단 |
| 검증·인증 | DO-178C·ISO 26262 관련 증적·도구 인정 지원자료가 있는가? | 인증 대응 |
| 개발환경 | 언어·컴파일러·빌드·CI 연동이 가능한가? | 실무 운영 효율 |
| 결과 관리 | 오탐 검토·예외승인·재분석 차이 확인이 가능한가? | 검증 이력 관리 |
MISRA, CWE, SAST는 각각 무엇이 다른가요?
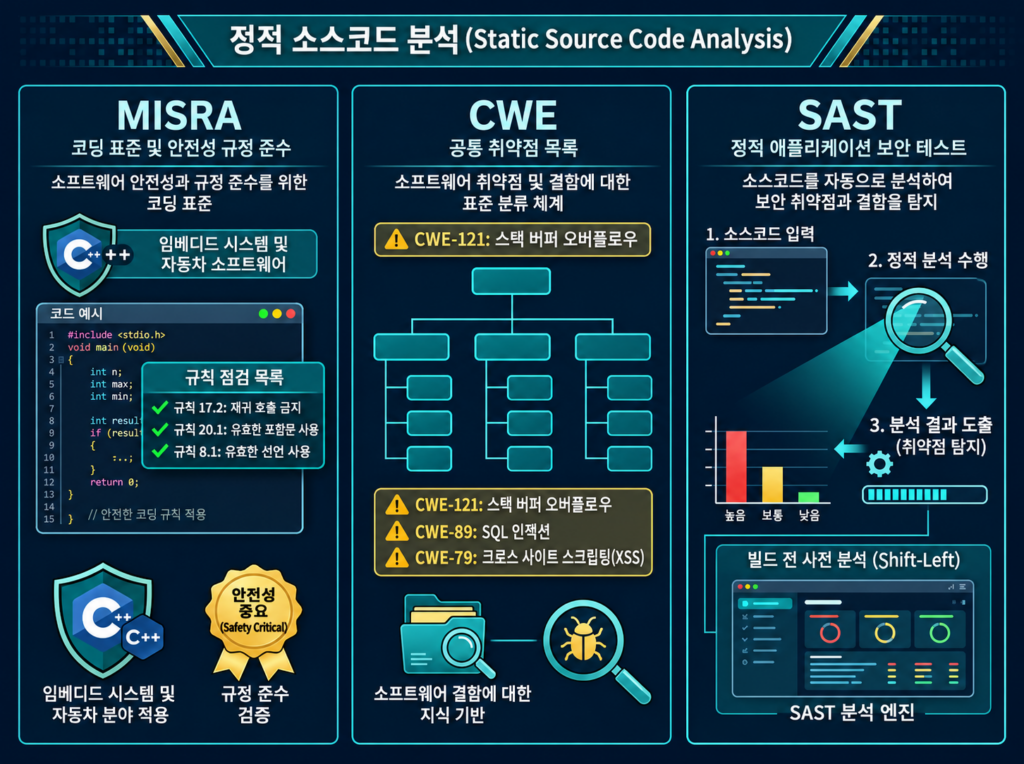
MISRA는 주로 안전성이 중요한 C/C++ 소프트웨어의 예측 가능한 구현을 위한 코딩 규칙 체계입니다. CWE(Common Weakness Enumeration)는 소프트웨어의 다양한 약점 유형을 분류하는 공통 목록입니다. SAST(Static Application Security Testing)는 정적 방식으로 소스코드의 보안약점을 점검하는 활동 또는 도구 범주를 가리킵니다.
따라서 MISRA 준수율이 높다고 CWE 보안약점이 모두 제거되는 것은 아니며, SAST를 수행했다고 코드의 안전성 검증과 인증 목표가 모두 충족되는 것도 아닙니다. 개발 목적에 따라 서로 다른 분석을 조합하는 것이 적절합니다.
LDRA Tool Suite는 어떤 프로젝트에 적합한가요?
LDRA Tool Suite는 MISRA 등 코딩 규칙 검사와 정적 분석뿐 아니라 단위·통합시험, 구조적 코드 커버리지, 요구사항 추적성을 하나의 검증 흐름으로 구성하는 데 강점이 있습니다.
DO-178C, ISO 26262, IEC 61508 같은 안전 관련 개발에서 정적 분석 결과를 동적 시험·검증 증적과 연결해야 한다면 검토할 수 있습니다. 다만 도구 인정(tool qualification)은 사용 목적과 프로젝트 규격에 따라 별도 판단해야 하며, 도구 이름만으로 인증이 자동 보장되지는 않습니다.
Sparrow는 어떤 경우에 검토하면 좋을까요?
Sparrow SAST는 보안약점 탐지와 관련 분석·수정 가이드에 초점을 둡니다. 공개된 Sparrow Code AI 자료에는 소스코드의 취약점 원인과 수정 방향을 설명하는 기능이 소개되어 있습니다.
오픈소스 구성요소·라이선스·취약점 관리가 필요하다면 별도의 Sparrow SCA 제품을 함께 검토할 수 있습니다. SAST와 SCA는 평가 대상이 다르므로 둘을 동일한 기능으로 비교하면 안 됩니다.
LDRA와 Sparrow, 목적별 비교
| 검토 항목 | LDRA Tool Suite | Sparrow SAST/SCA |
| 주요 관심 | 정적·동적 검증, 요구사항 추적, 커버리지 | 보안약점 및 오픈소스 공급망 위험 |
| 코딩 규칙 | MISRA 등 안전 관련 규칙 검사 | 정책·제품 구성에 따른 코딩/보안 규칙 확인 |
| 보안약점 | 관련 정적·동적 보안 검증 범위 확인 | SAST의 보안약점 분석에 초점 |
| 오픈소스 구성 | 제품 구성에 따라 별도 확인 | SCA 제품으로 라이선스·취약점 분석 |
| 인증 증적 | TQSP 등 검증·도구 인정 지원 | 인증 관련 산출물 범위 개별 확인 |
이 표는 목적별 선택을 돕는 요약이며, 제품 버전·라이선스·지원 언어·규칙 DB에 따른 실제 기능 비교표는 평가판 검토에서 확정해야 합니다.
평가판에서 반드시 확인할 6가지
① 실제 프로젝트와 같은 언어·컴파일러에서 분석 가능한가?
② 사내 MISRA/CWE 정책을 적용할 수 있는가?
③ 검출 결과의 오탐·중복 수준은 어떠한가?
④ 결함 조치 후 재분석과 이력 관리가 편리한가?
⑤ CI·형상관리·보고서 연계가 가능한가?
⑥ 보안정책상 소스코드가 외부로 전송되는지 확인해야 하는가?
정확도를 단순한 검출 건수로 비교하면 오판할 수 있습니다. 동일 코드와 동일 평가 기준을 적용해 검출 타당성과 분석 소요, 결과 해석 부담을 함께 비교하는 것이 중요합니다.
모아소프트와 도입 목적부터 구체화하세요
모아소프트는 LDRA 기반 SW 검증 경험을 바탕으로 안전성·인증 중심 정적 분석의 적용 범위와 도구·시험 연계 방안을 제안합니다. 보안약점·SCA 중심 평가가 필요하다면 별도의 제품 적합성과 공급·지원 가능 범위를 확인한 뒤 상담하는 것이 적절합니다.
평가판을 문의할 때는 적용 표준, 개발언어, 코드 규모, 보안정책, 기존 CI 환경 및 보고서 요건을 정리해 주세요. “어떤 도구를 구매할까” 이전에 “어떤 검증 증적이 필요한가”를 결정하는 것이 우선입니다.
고객이 자주 묻는 질문(FAQ)
Q. 정적 분석과 SAST는 같은 말인가요?
A. SAST는 보안약점을 찾는 정적 분석의 한 분야입니다. 코딩 규칙·복잡도 등 일반 정적 분석 전체와 동일하지 않습니다.
Q. MISRA와 CWE는 어떻게 다른가요?
A. MISRA는 안전 관련 코딩 규칙 체계, CWE는 보안 등 소프트웨어 약점 유형 분류 체계입니다.
Q. LDRA와 Sparrow 중 어느 도구가 더 좋나요?
A. 우열보다 목적이 다릅니다. 안전성 검증·커버리지·요구사항 추적이 핵심이면 LDRA, 보안약점·오픈소스 관리가 핵심이면 Sparrow 제품군을 비교합니다.
Q. 정적 분석 도구를 쓰면 DO-178C 인증이 해결되나요?
A. 아닙니다. 정적 분석은 인증 관련 검증 활동 일부이며 개발보증 프로세스와 시험 증적, 필요 시 도구 인정 검토가 별도로 요구됩니다.
모아소프트 기술·교육 문의
정적 분석 도구 평가 기준 정리나 LDRA 평가·기술지원이 필요하다면 모아소프트에 문의하세요.
- 대표 문의: 02-420-3203
- 홈페이지: 기술 문의하기