소프트웨어 개발에서 코드 품질과 보안은 제품의 안정성과 신뢰성을 결정하는 중요한 요소입니다.
특히 소프트웨어가 복잡해지면서 개발 과정에서 발생하는 잠재적인 결함과 보안약점을 조기에 발견하는 것이 더욱 중요해지고 있습니다.
이때 활용할 수 있는 대표적인 소프트웨어 검증 방법이 정적 분석(Static Analysis)입니다.
정적 분석은 프로그램을 실제로 실행하지 않고 소스코드나 관련 산출물을 분석하여 잠재적인 오류, 보안약점, 코드 품질 문제를 식별하는 기술입니다.
이번 글에서는 정적 분석의 개념과 주요 기능, 동적 분석과의 차이, 산업별 적용 분야, SPARROW를 활용한 정적 코드 분석 방법까지 살펴보겠습니다.
정적 분석(Static Analysis)이란?
정적 분석은 소프트웨어를 실행하지 않은 상태에서 코드나 관련 산출물을 분석해 잠재적인 결함과 품질 문제를 식별하는 방법입니다.
소스코드의 구문, 제어 흐름, 데이터 흐름, 코드 복잡도 및 코딩 규칙 준수 여부 등을 분석할 수 있습니다.
정적 분석은 개발 초기부터 적용할 수 있으며, 자동화된 도구를 이용하면 대규모 코드베이스에서 반복적으로 발생하는 문제를 효율적으로 점검할 수 있습니다.
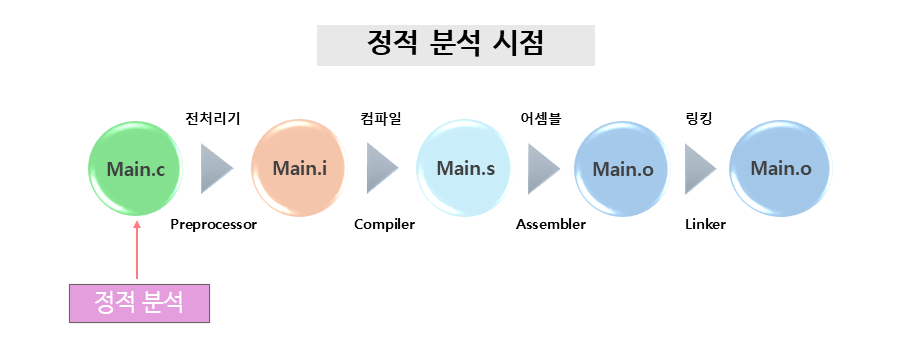
정적 분석은 언제 수행할까?
정적 분석은 소프트웨어 개발 수명주기의 다양한 단계에서 수행할 수 있습니다.
대표적으로 개발자가 소스코드를 작성하는 시점부터 코드 검토, 빌드, 통합 및 유지보수 단계까지 적용할 수 있습니다.
일부 정적 분석 도구는 소스코드 자체를 분석하며, 다른 도구는 컴파일러 정보나 중간 표현을 활용하기도 합니다.
정적 분석의 핵심 기능
정적 분석은 단순히 코드 오류를 확인하는 것을 넘어 소프트웨어 품질과 보안 수준을 높이는 다양한 활동에 활용됩니다.
1. 소프트웨어 결함 탐지
소스코드에 존재할 수 있는 잠재적인 결함을 분석합니다.
예를 들어 널 포인터 역참조, 초기화되지 않은 변수 사용, 잘못된 메모리 접근과 같은 문제를 탐지하는 데 활용할 수 있습니다.
이를 통해 실제 실행 환경에서 문제가 발생하기 전에 코드상의 결함을 발견하고 수정할 수 있습니다.
2. 보안약점 분석
정적 분석은 잠재적인 소프트웨어 보안약점을 식별하는 데 활용할 수 있습니다.
특히 보안 목적의 정적 애플리케이션 분석은 SAST(Static Application Security Testing)라고 부릅니다.
SAST는 입력값 검증 부족, 위험한 데이터 처리, 부적절한 API 사용 등의 문제를 분석하는 데 활용됩니다.
다만 정적 분석에서 탐지한 보안약점이 모두 실제 악용 가능한 취약점이라는 의미는 아닙니다. 분석 결과를 검토하고 실제 위험성을 평가해야 합니다.
3. 코딩 표준 준수 여부 확인
소프트웨어 개발 조직에서는 코드의 일관성과 안전성을 확보하기 위해 다양한 코딩 규칙을 적용합니다.
자동차 소프트웨어의 MISRA C, MISRA C++ 등은 대표적인 코딩 가이드라인입니다.
정적 분석 도구를 활용하면 적용되는 코딩 규칙 위반 여부를 확인하고 개선할 수 있습니다.
4. 코드 복잡도 및 품질 분석
코드 복잡도와 품질 메트릭을 측정하여 유지보수가 어려운 코드를 식별할 수 있습니다.
대표적인 분석 항목은 다음과 같습니다.
- 순환 복잡도(Cyclomatic Complexity)
- 코드 중복 및 불필요한 코드
- 함수 및 모듈 구조
- 제어 흐름과 데이터 흐름
- 코딩 규칙 준수 여부
이러한 분석은 소프트웨어 품질과 유지보수성을 높이는 데 도움이 됩니다.
소프트웨어 개발에서 정적 분석이 필요한 이유
정적 분석의 중요한 장점은 개발 과정에서 문제를 조기에 식별할 수 있다는 점입니다.
개발 후반부에 발견된 결함은 문제 원인 파악과 수정, 재검증에 더 많은 작업이 필요할 수 있습니다.
반면 개발 초기부터 정적 분석을 수행하면 잠재적인 문제를 빠르게 확인하고 개선할 기회를 확보할 수 있습니다.
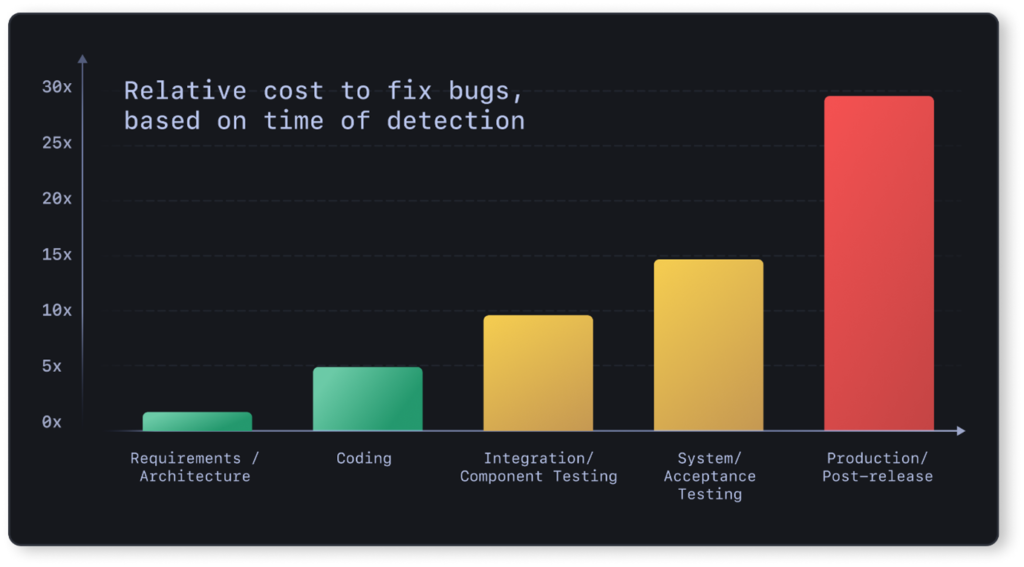
정적 분석 도입의 기대 효과
정적 분석을 지속적으로 활용하면 다음과 같은 효과를 기대할 수 있습니다.
- 잠재적인 코드 결함의 조기 식별
- 소프트웨어 보안약점 관리 강화
- 코드 품질 및 유지보수성 개선
- 반복적인 코드 검토 작업 자동화
- 소프트웨어 개발 및 검증 활동의 효율성 향상
단, 정적 분석 도구만으로 모든 문제를 탐지할 수 있는 것은 아닙니다.
정적 분석과 동적 분석의 차이
소프트웨어 검증에서 정적 분석과 함께 활용되는 대표적인 방법이 동적 분석(Dynamic Analysis)입니다.
두 방법은 분석 방식과 식별할 수 있는 문제 유형에 차이가 있습니다.
정적 분석 vs 동적 분석 비교
| 구분 | 정적 분석 | 동적 분석 |
|---|---|---|
| 분석 방식 | 프로그램을 실행하지 않고 분석 | 프로그램을 실행하면서 분석 |
| 주요 대상 | 코드 구조, 데이터 흐름, 코딩 규칙 등 | 실행 동작, 메모리 사용, 성능 등 |
| 활용 시점 | 개발 초기부터 지속적으로 적용 | 실행 가능한 소프트웨어가 준비된 이후 |
| 대표 활동 | 정적 코드 분석, SAST | 실행 중 오류 및 동작 분석 |
| 주요 목적 | 잠재적 결함과 보안약점 조기 식별 | 실행 환경에서 나타나는 문제 확인 |
정적 분석은 실제 실행 없이 다양한 코드 경로를 점검하는 데 유리하지만, 실행 환경에 의존하는 모든 문제를 발견할 수는 없습니다.
동적 분석은 실제 실행 중 발생하는 문제를 파악하는 데 유용하지만, 테스트에서 실행되지 않은 경로는 분석이 제한될 수 있습니다.
따라서 소프트웨어 품질과 보안을 강화하려면 두 방법을 상호 보완적으로 활용하는 것이 중요합니다.
정적 분석과 관련된 주요 산업 표준
정적 분석은 자동차, 항공, 철도와 같이 높은 신뢰성이 요구되는 산업에서 폭넓게 활용됩니다.
다만 표준마다 요구하는 검증 활동과 적용 범위가 다르므로, 정적 분석 도구를 사용하는 것만으로 표준 준수가 자동으로 보장되지는 않습니다.
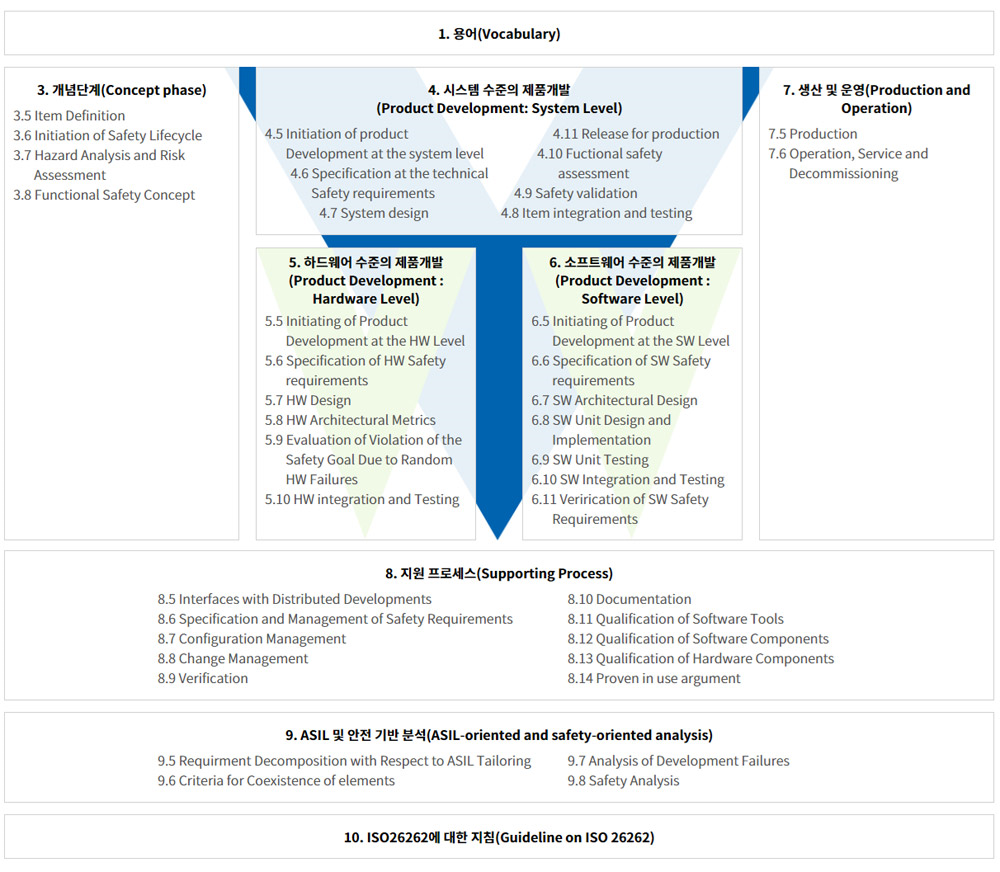
1. 자동차 기능 안전 — ISO 26262
ISO 26262는 자동차 전기·전자 시스템의 기능 안전을 위한 국제 표준입니다.
안전 관련 소프트웨어 개발에서는 코딩 규칙, 설계 및 구현 검증, 소프트웨어 테스트 등 다양한 활동이 중요합니다.
정적 분석은 이러한 개발 및 검증 과정에서 잠재적인 코드 결함을 탐지하고 코딩 규칙 준수 여부를 확인하는 데 활용할 수 있습니다.

2. 항공 소프트웨어 — DO-178C
DO-178C는 항공기에 탑재되는 소프트웨어의 개발 보증과 검증 활동을 다루는 문서입니다.
정적 코드 분석은 코드 검토와 분석 활동을 지원하는 방법으로 활용할 수 있습니다.
그러나 DO-178C의 검증 목표를 충족하려면 요구사항 기반 테스트, 구조적 커버리지 분석, 추적성 및 관련 증적 확보 등 다른 활동도 함께 수행해야 합니다.
3. 철도 소프트웨어 — IEC 62279 및 관련 표준
철도 제어 및 보호 시스템의 소프트웨어 개발에서는 높은 신뢰성과 안전성이 요구됩니다.
IEC 62279와 EN 50128 등 철도 소프트웨어 관련 표준에서는 소프트웨어 개발 및 검증 활동을 체계적으로 수행하는 것이 중요합니다.
정적 분석은 코딩 규칙 점검, 결함 분석 및 소프트웨어 검증을 지원할 수 있습니다.
4. 정보보안 관리 및 결제 보안
ISO/IEC 27001과 PCI DSS는 정보보안 및 결제 환경과 관련된 요구사항을 다룹니다.
특히 PCI DSS에서는 적용 대상과 요구사항에 따라 소프트웨어 보안 및 취약점 관리 활동이 중요합니다.
정적 분석과 SAST는 이러한 보안 활동을 지원할 수 있지만, 각 표준에서 요구하는 관리·기술적 통제를 모두 대체하지는 않습니다.
산업별 정적 분석 활용 분야
금융 및 웹 애플리케이션
금융 서비스와 웹 애플리케이션에서는 사용자 정보와 금융 데이터를 안전하게 관리하는 것이 중요합니다.
정적 분석을 활용하면 입력값 처리 문제, 잠재적인 SQL 인젝션 및 XSS 관련 보안약점 등을 개발 단계에서 점검할 수 있습니다.
또한 CI/CD 환경과 정적 분석 도구를 연계하면 코드 변경 시 반복적인 보안 점검을 자동화하는 데 도움이 됩니다.
항공 및 방위산업
항공 시스템에서는 비행제어와 항법 등 안전 관련 소프트웨어의 신뢰성이 중요합니다.
정적 분석은 코드 품질과 잠재적 결함을 확인하는 활동에 활용할 수 있으며, 다른 검증 기법과 함께 적용하는 것이 필요합니다.
철도 및 교통 시스템
철도 신호 제어 및 열차 운행 시스템에서는 소프트웨어의 안정적인 동작과 높은 신뢰성이 요구됩니다.
정적 분석을 활용하여 코드 품질과 잠재적인 결함을 점검하고, 다른 안전성 검증 활동과 연계할 수 있습니다.
자동차 및 ADAS
자동차 전자제어장치(ECU), 첨단운전자지원시스템(ADAS) 등에는 다양한 임베디드 소프트웨어가 적용됩니다.
정적 분석은 코딩 규칙 준수와 잠재적인 메모리 오류, 코드 결함 등을 분석하는 데 활용할 수 있습니다.
이러한 활동은 자동차 기능 안전 개발 프로세스에서 소프트웨어 품질을 관리하는 데 도움이 됩니다.
SPARROW를 활용한 정적 코드 분석
소프트웨어 정적 분석을 효율적으로 수행하려면 개발 환경과 분석 목적에 적합한 도구를 활용하는 것이 중요합니다.
SPARROW는 정적 코드 분석을 통해 소프트웨어 보안약점과 코드 품질 문제를 탐지하는 솔루션입니다.
SPARROW를 활용하면 소스코드 분석, 보안약점 진단 및 분석 결과 관리를 통해 개발 과정의 품질과 보안 개선 활동을 지원할 수 있습니다.
SPARROW 주요 활용 기능
1. 정적 코드 분석
소스코드에 존재할 수 있는 잠재적인 결함과 코드 품질 문제를 분석합니다.
2. 보안약점 진단
정적 분석을 기반으로 잠재적인 보안약점을 식별하고 개선이 필요한 항목을 검토할 수 있습니다.
3. 코딩 규칙 점검
적용되는 개발 규칙과 코딩 표준을 기준으로 소스코드의 품질을 점검하는 데 활용할 수 있습니다.
4. 분석 결과 관리
발견된 결함과 보안약점에 대한 분석 결과를 확인하고 개선 과정을 관리할 수 있습니다.
5. 개발 프로세스 연계
지원되는 개발 및 품질 관리 도구와 연계하여 반복적인 분석 활동을 효율적으로 수행할 수 있습니다.
SPARROW와 같은 정적 분석 도구는 소프트웨어 품질 및 보안 개선을 지원하지만, 모든 결함을 자동으로 식별하거나 보안성을 완전히 보장하는 것은 아닙니다.
따라서 분석 결과 검토와 수정, 재분석 및 필요한 추가 테스트를 함께 수행하는 것이 중요합니다.
정적 분석 도입 시 확인할 체크리스트
정적 분석 도구를 도입하거나 운영할 때는 다음 사항을 확인하는 것이 좋습니다.
- 분석 대상 프로그래밍 언어를 지원하는가?
- 프로젝트에서 요구하는 코딩 규칙을 점검할 수 있는가?
- 결함 및 보안약점 분석 범위가 적절한가?
- 분석 결과에 대한 검토 및 관리가 가능한가?
- 오탐(False Positive)을 효율적으로 처리할 수 있는가?
- CI/CD 및 기존 개발 환경과 연계할 수 있는가?
- 반복적인 분석과 결과 추적이 가능한가?
- 프로젝트에 적용되는 산업 표준과 검증 요구사항을 고려했는가?
이러한 요소를 검토하면 개발 조직에 적합한 정적 분석 환경을 구성하는 데 도움이 됩니다.
FAQ
Q1. 정적 분석이란 무엇인가요?
정적 분석은 소프트웨어를 실행하지 않고 소스코드나 관련 산출물을 분석하여 잠재적인 결함, 보안약점 및 코드 품질 문제를 탐지하는 방법입니다.
Q2. 정적 분석과 동적 분석의 차이는 무엇인가요?
정적 분석은 코드 실행 없이 문제를 확인하며, 동적 분석은 프로그램 실행 중의 동작을 분석합니다. 두 방법은 상호 보완적으로 활용할 수 있습니다.
Q3. 정적 분석과 SAST는 같은 의미인가요?
SAST는 정적 분석 기법을 보안약점 탐지에 적용하는 활동입니다. 정적 분석은 보안뿐 아니라 코드 품질, 결함 및 복잡도 분석 등 더 넓은 영역을 포함합니다.
Q4. 정적 분석으로 모든 보안취약점을 발견할 수 있나요?
아닙니다. 정적 분석은 잠재적인 보안약점을 탐지하는 데 유용하지만 실행 환경, 시스템 구성 또는 외부 구성 요소에 의존하는 모든 문제를 발견할 수는 없습니다.
Q5. SPARROW는 정적 분석에 어떻게 활용되나요?
SPARROW는 소스코드의 잠재적인 결함과 보안약점을 분석하고, 코딩 규칙 점검 및 분석 결과 관리를 지원하는 정적 분석 솔루션입니다.
결론: 정적 분석으로 소프트웨어 품질과 보안 강화
정적 분석은 소프트웨어 개발 과정에서 잠재적인 코드 결함과 보안약점을 조기에 식별하는 중요한 검증 방법입니다.
코드 품질 개선과 보안약점 관리, 코딩 규칙 준수 여부 확인에 활용할 수 있으며, 자동차·항공·철도 및 금융 등 다양한 산업에서 적용할 수 있습니다.
특히 정적 분석과 동적 분석을 적절하게 연계하면 소프트웨어의 품질과 보안을 보다 체계적으로 관리하는 데 도움이 됩니다.
모아소프트는 SPARROW, LDRA 등 소프트웨어 분석 및 검증 솔루션과 관련 교육 및 기술 지원을 제공합니다.
정적 코드 분석 환경 구축이나 SPARROW 솔루션 도입을 검토하고 있다면 모아소프트를 통해 자세한 정보를 확인하시기 바랍니다.
SPARROW 및 정적 분석 솔루션 문의
- 대표 문의: 02-420-3203
- 홈페이지: 기술 문의하기