SAST·SCA·SBOM, 왜 함께 살펴봐야 할까요?
소프트웨어의 보안 위험은 자체 개발 코드에만 존재하지 않습니다. 프로젝트에 포함된 오픈소스 라이브러리의 알려진 취약점이나 라이선스 관리 문제도 제품의 공급망 보안에 영향을 줄 수 있습니다.
“소스코드 보안약점 점검과 오픈소스 관리, SBOM 생성을 하나의 업무로 운영할 수 있나요?”라는 질문에는 각 기술의 역할을 구분하고 연계해야 한다고 답할 수 있습니다. Sparrow 제품군은 이러한 활동을 위한 SAST와 SCA 기능을 제공합니다.
SAST, SCA, SBOM의 차이
| 구분 | 주요 목적 | 예시 결과 |
| SAST | 자체 소스코드 내부의 잠재 보안약점 탐지 | 코드 위치·원인·수정 가이드 |
| SCA | 의존 오픈소스 식별·알려진 취약점·라이선스 확인 | 컴포넌트 목록·취약점·라이선스 |
| SBOM | SW 구성요소와 의존 관계를 구조화하여 기록 | SPDX·CycloneDX 등 표준 형식 |
SBOM을 생성했다고 자동으로 모든 보안 취약점이 제거되는 것은 아닙니다. 실제 구성요소의 버전과 취약점 상태를 갱신하고 조치 이력을 관리해야 합니다.
Sparrow SAST는 무엇을 확인하나요?
Sparrow Code AI SAST는 소스코드를 분석해 잠재 보안약점을 검토하는 제품입니다. 제조사 공개 자료에는 이슈의 발생 원인과 수정 방향을 설명하는 AI 기반 가이드가 소개되어 있습니다.
SAST 도입 시에는 프로젝트 언어, 저장소·CI 연동, 적용 보안약점 규칙, 오탐 검토 절차와 수정 후 재분석 방식을 확인해야 합니다. 탐지 건수가 많다고 보안 상태가 좋지 않다고 단정하기보다 위험도와 실제 영향에 따라 우선순위를 선정해야 합니다.
Sparrow SCA와 SBOM 생성은 어떤 관계인가요?
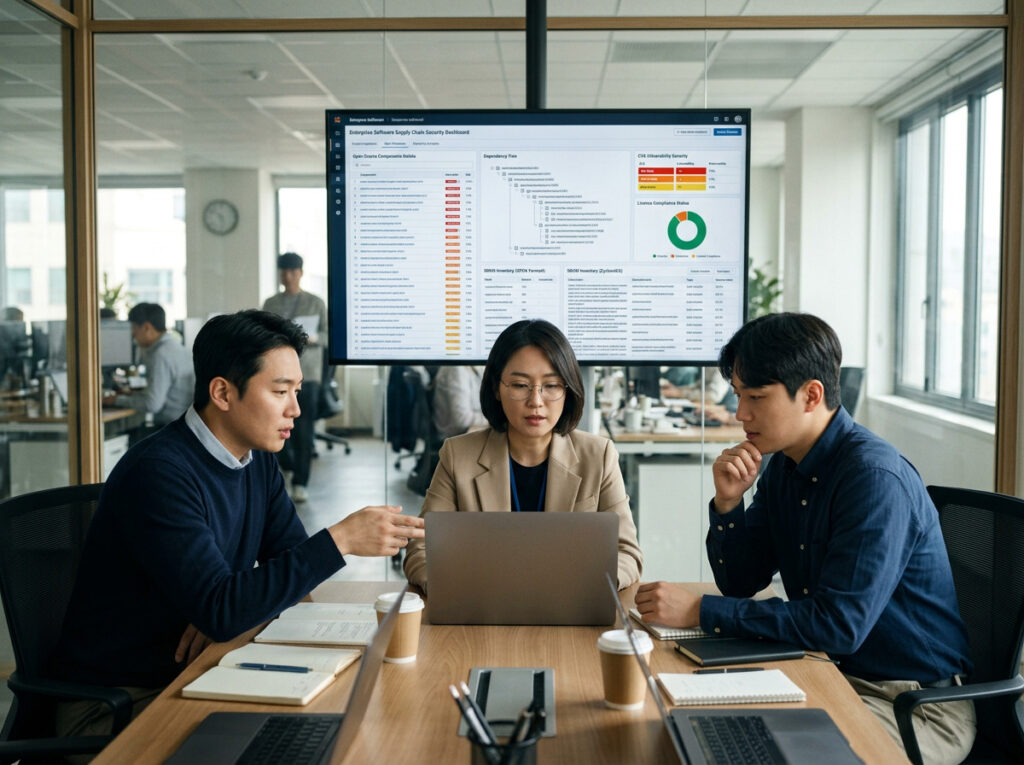
SCA(Software Composition Analysis)는 사용 중인 오픈소스 구성요소와 버전, 라이선스, 알려진 취약점 등 공급망 위험을 확인합니다. Sparrow의 공개된 제품 설명에는 SPDX·CycloneDX·SWID 등 표준 형식 기반 SBOM 생성·분석 기능이 소개되어 있습니다.
실무적으로는 구성요소 식별 → 취약점 및 라이선스 위험 확인 → 사용 영향 평가 → 업데이트·대체·완화 → SBOM 갱신의 흐름이 필요합니다. 특히 버전 변경 후 새 취약점이 나타날 수 있으므로 일회성 점검보다 지속 관리가 중요합니다.
도입 시 점검해야 할 항목
| 점검 항목 | 실무 질문 |
| 소스코드 보호 | 클라우드 또는 설치형 환경이 사내 보안정책에 맞는가? |
| 지원 환경 | 언어·저장소·빌드·CI와 통합할 수 있는가? |
| 분석 기준 | CWE·OWASP·시큐어코딩 정책을 적용할 수 있는가? |
| SBOM 형식 | 요구되는 SPDX·CycloneDX 버전을 출력할 수 있는가? |
| 조치 관리 | 검출 결과의 승인·예외·재분석 이력을 관리할 수 있는가? |
| 도입 방식 | 평가판·데모의 범위, 소스 반출 여부, 라이선스 조건은? |
가상 사례: 오픈소스를 포함한 임베디드 애플리케이션
예를 들어 네트워크 기능이 포함된 임베디드 애플리케이션을 개발한다고 가정하겠습니다. 자체 작성 C/C++ 코드의 보안약점 검토와 오픈소스 라이브러리의 CVE·라이선스 점검은 평가 대상이 다릅니다.
이때 SAST로 자체 코드의 취약한 패턴을 확인하고, SCA로 외부 구성요소를 식별한 뒤 SBOM을 관리하는 흐름을 구성할 수 있습니다. 최종 결과는 수정 담당자, 검토 근거와 배포 버전을 연결해 관리해야 합니다.
모아소프트에 데모를 문의하기 전 확인하세요
고객의 목표가 보안약점 진단인지, 오픈소스 컴플라이언스인지, SBOM 납품인지에 따라 필요한 제품 구성과 운영 방식이 다릅니다. 모아소프트에 관련 솔루션의 데모 및 기술 상담을 요청할 때는 적용 대상 코드 언어, 개발환경, 폐쇄망 여부와 필수 보고서 양식을 먼저 공유해 주세요.
실제 Sparrow 공급·데모 제공 범위는 문의 과정에서 확인해야 하며, 도구의 자동 분석 결과도 보안 담당자와 개발자의 검토 및 조치 과정이 필요합니다.
고객이 자주 묻는 질문(FAQ)
Q. SAST와 SCA의 차이는 무엇인가요?
A. SAST는 자체 소스코드의 잠재 보안약점을, SCA는 오픈소스 구성요소의 알려진 취약점과 라이선스 위험을 분석합니다.
Q. Sparrow로 SBOM을 생성할 수 있나요?
A. 제조사 공개 자료에는 Sparrow SCA를 통한 SPDX·CycloneDX·SWID 형식의 SBOM 생성 및 분석 기능이 안내되어 있습니다.
Q. SBOM만 제출하면 공급망 보안 요구사항을 충족하나요?
A. 그렇지 않습니다. 구성요소의 정확성, 알려진 취약점 관리와 변경·조치 절차 등 적용 요구사항을 함께 확인해야 합니다.
Q. Sparrow 데모 전에 무엇을 준비해야 하나요?
A. 개발언어, 소스 저장소 방식, 사용 오픈소스, 보안정책, 폐쇄망 여부, SBOM 제출 형식을 정리하면 좋습니다.
모아소프트 기술·교육 문의
SAST·SCA·SBOM 도입 목적과 데모 가능 여부를 확인하고 싶다면 모아소프트에 상담을 요청해 주세요.
- 대표 문의: 02-420-3203
- 홈페이지: 기술 문의하기