[vc_row][vc_column][vc_column_text css=””]
지난 포스팅에서는 시큐어코딩의 위배 사례 및 대응책에 관해 알아보았습니다. 시큐어코딩을 올바르게 적용하였는지 확인하는 방법에는 여러 가지가 있습니다. 이번 포스팅에서는 그중 하나인 정적분석에 대해 자세히 살펴보겠습니다.
오늘날 소프트웨어 개발에서는 코드 품질과 보안을 위한 다양한 기법들이 도입되고 있습니다. 그 중에서도 정적 분석은 잠재적인 문제를 사전에 파악하고 해결하는 필수적인 방법으로 자리 잡았습니다. 이에 정적 분석의 효율성이 더욱 강조되고 있으며 다양한 산업표준에서도 요구하고 있습니다.
정적 분석(Static Analysis)이란?
소프트웨어 개발 초기 단계에서 소스 코드를 실행하지 않고 분석하여 문제를 탐지하는 기술입니다.
-
- 컴파일 전 단계에서 소스코드 레벨에서의 결함을 미리 식별합니다.
- 문서 분석, 자동화 도구를 이용한 코드검토 (Code Review), Metric점검, 취약점 점검을 포함합니다.

정적 분석 시점
이는 문법 오류, 보안 취약점, 코드 품질 문제 등 잠재적인 결함을 확인하며, 소프트웨어 품질과 보안을 강화하는 데 사용됩니다. 주요 활용 사례로는 보안이 중요한 금융 시스템, 자동차 소프트웨어, 항공 및 군사 시스템 개발 등이 있으며, ISO/IEC 27001, PCI-DSS, DO-178C, ISO 26262 등 다양한 표준 준수에 도움을 줍니다.
정적 분석의 핵심 기능
-
- 소프트웨어 품질 향상: 코드의 일관성, 불필요한 코드, 복잡한 구조 등을 개선하여 유지보수를 쉽게 합니다.
- 보안 취약점 탐지: 보안 문제를 초기에 탐지하고 수정할 수 있습니다.
- 버그 예방: 런타임 오류를 사전에 확인하여 소프트웨어의 안정성을 높입니다.
- 논리오류 탐지: 동적 분석 및 컴파일러로 찾기 힘든 논리적인 오류를 조기에 발견합니다.
- 소프트웨어 시험 비용 감소
정적 분석의 필요성
정적 분석은 코드 품질을 높이고, 문제를 조기에 발견하여 사후 수정 비용을 줄이는 데 중요한 역할을 합니다. 이를 통해 개발자는 더 나은 코드를 작성하고, 전체적인 개발 프로세스를 더욱 효율적으로 진행할 수 있습니다.
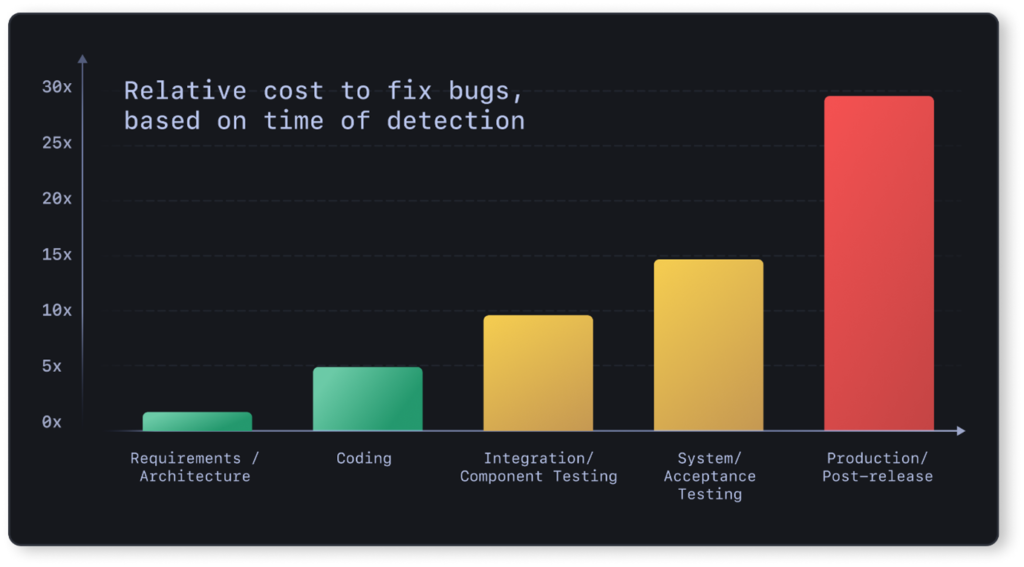
(출처: NIST)
-
- 조기 문제 발견: 문제를 개발 초기 단계에 발견 시, 후반부에 수정할 때보다 훨씬 낮은 비용으로 해결이 가능합니다.
- 개발 속도와 효율성 향상: 정적 분석으로 코드 품질을 유지함으로써 전체 개발 프로세스를 단축할 수 있습니다.
- 보안 강화: 사전에 보안 취약점을 차단하여 잠재적인 보안 사고를 예방할 수 있습니다.
정적 분석과 동적 분석의 차이점
-
- 정적 분석: 코드 실행 없이 소스 코드의 구조를 분석하여 오류나 잠재적인 문제를 탐지합니다. 코드의 논리적 문제, 문법 오류, 보안 취약점을 사전에 발견하는 데 유용합니다.
-
- 동적 분석: 실제 실행 환경에서 소프트웨어가 어떻게 동작하는지 모니터링하고, 동적인 동작을 통해 발생할 수 있는 문제를 찾아냅니다. 런타임에서 발생할 수 있는 문제나 시스템과의 상호작용을 파악하는 데 강점이 있습니다.
정적 분석은 주로 개발 초기 단계에서 문제를 발견하는 데 활용되며, 동적 분석은 소프트웨어가 실제 환경에서 실행될 때 발생할 수 있는 문제를 파악하는 데 사용됩니다.
따라서 두 기법을 적절히 결합하여 상호 보완적으로 활용하면, 더욱 완전한 품질 관리와 보안을 구현할 수 있습니다.
정적 분석 관련 법규와 표준
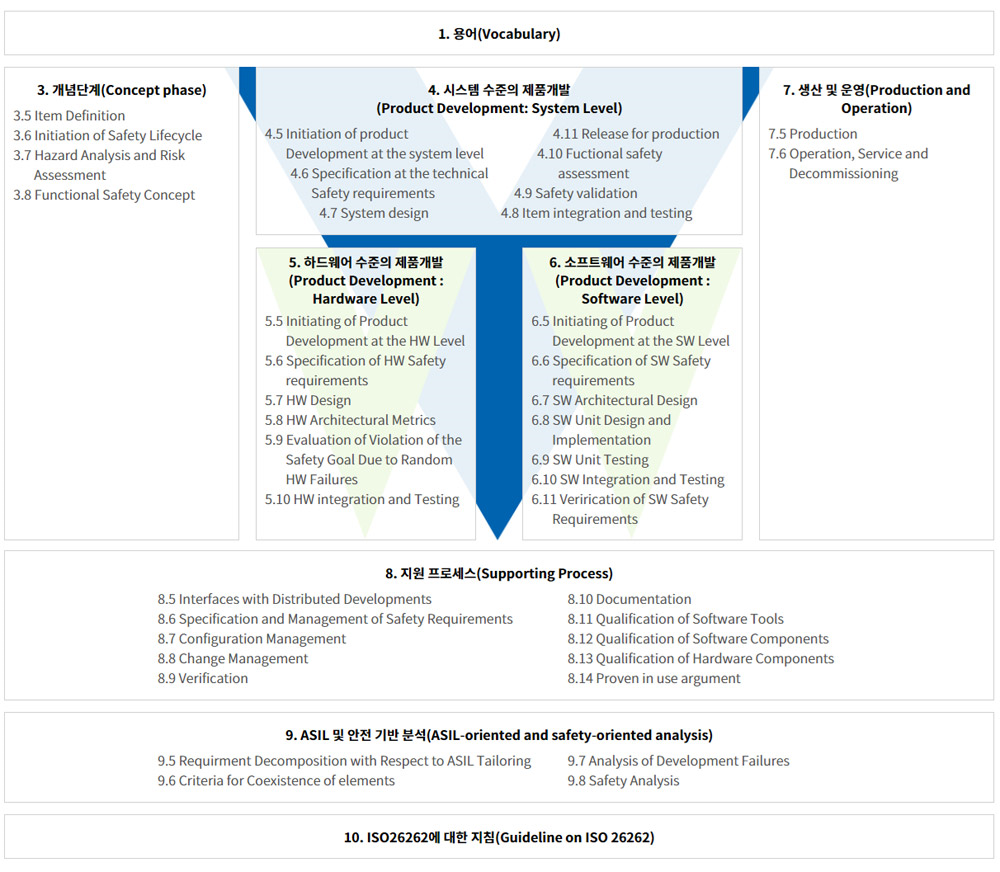

자동차와 열차 표준인 ISO 26262, IEC 62279/EN 50128
한국을 비롯한 많은 국가에서는 소프트웨어 개발 시 준수해야 할 보안 관련 법규와 표준이 존재합니다. ISO 26262, DO-178C, IEC 62279/EN 50128와 같은 자동차, 항공, 철도 소프트웨어에 적용되는 표준들입니다. 이러한 표준을 준수하기 위해서는 정적 분석을 통해 소프트웨어의 안전성과 보안성을 강화해 시스템의 안전한 작동을 보장합니다.
또한, 금융 기관은 ISO/IEC 27001과 PCI-DSS(Payment Card Industry Data Security Standard)를 준수가 필수적입니다. 이들은 정적 분석을 통해 보안 취약점을 사전에 발견하고, 규정에 맞는 안전한 코드를 작성할 수 있도록 합니다. 이러한 규제 준수를 통해 소프트웨어는 법적 요구사항을 만족하며, 신뢰성 높은 제품을 제공할 수 있습니다.
정적 분석 도입의 효과와 실제 사례
정적 분석을 통해 소프트웨어의 보안성과 품질을 크게 향상시킬 수 있었던 국내외 사례들이 다수 있습니다. 이를 통해 소프트웨어의 보안성을 강화하고 개발 속도를 높일 수 있으며, 산업 표준 준수를 통한 신뢰성 확보에도 큰 효과를 거두고 있습니다.
-
- 금융권 사례: 산업 표준 준수와 보안 강화
국내의 한 대형 금융 기관은 인터넷 뱅킹 시스템 구축 시 정적 분석을 통해 보안을 강화했습니다. 특히 금융 분야에서는 ISO/IEC 27001 및 PCI-DSS와 같은 엄격한 보안 표준을 준수가 필수적이므로, 금융 기관은 CI/CD 파이프라인에 정적 분석 도구를 통합하여 보안 취약점을 사전에 탐지하고 수정할 수 있도록 했습니다. 이로 인해 SQL 인젝션, 크로스 사이트 스크립팅(XSS), 버퍼 오버플로우와 같은 취약점들을 초기에 해결하고, 금융 규제가 변화에도 빠르게 대응할 수 있었습니다.
- 금융권 사례: 산업 표준 준수와 보안 강화
-
- B사(항공기제조): 항공 소프트웨어의 품질 강화
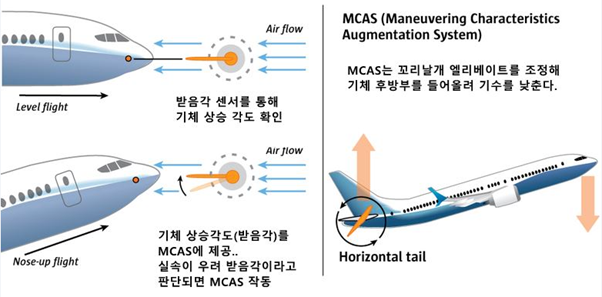
(출처: 항공위키)
B사는 항공기 소프트웨어의 품질을 향상시키기 위해 정적 분석과 품질 관리를 강화하고 있습니다. 특히 특정 기종의 MCAS 시스템 문제 이후, 소프트웨어 검증 및 안전성 개선을 위한 새로운 프로세스를 도입했습니다.
-
- C사(철도 시스템개발): 소프트웨어 신뢰도의 강화
한국의 도시 철도 및 고속철도 시스템에서는 S-ATC(Semi-Automatic Train Control)와 D-ATC(Digital Automatic Train Control) 같은 고도화된 신호 제어 장치 개발에서 정적 분석 기법이 활용됩니다. 이러한 시스템은 정적 분석 결과를 기반으로 소프트웨어를 개선하여 철도의 효율성과 안전성을 향상시킵니다. 특히, CBTC (Communication-Based Train Control) 기반 시스템은 소프트웨어 신뢰도를 높이기 위해 정적 분석과 같은 기법을 필수적으로 사용합니다. 이를 통해 열차 자동화와 무인 운행 가능성을 높이고 있습니다.
-
- D사(자동차제조): 자율주행과 ADAS의 신뢰성 강화
D사는 첨단운전자지원시스템(ADAS) 및 자율주행 기술 개발 과정에서 소프트웨어 신뢰성을 높이기 위해 정적 분석 도구를 필수적으로 사용하고 있습니다. 특히, 자율주행 차량의 전자제어장치(ECU)와 스로틀 바이 와이어(throttle-by-wire) 같은 핵심 시스템의 잠재적 논리 오류와 결함을 사전에 파악하고 수정합니다.
이 과정에서 정적 분석은 코드 내의 구조적 품질을 개선하고, 시스템 오작동으로 인한 사고를 예방하는 데 중요한 역할을 합니다. 이를 통해 자율주행 기술이 안전하고 안정적으로 작동하는 기반을 제공하며, ISO 26262 표준 준수를 위한 기능 안전성도 확보하고 있습니다.
정적 분석의 시너지 효과
정적 분석은 코드의 오류를 찾아내는 도구 이상의 가치를 지닌 핵심 기술로, 소프트웨어 개발 초기부터 품질과 보안 유지를 위한 필수 요소로 자리 잡았습니다. 특히, 민감한 데이터를 다루는 시스템에서는 품질 및 보안 취약점을 최소화하기 위해 개발 초기 단계부터 정적 분석을 활용하여 프로세스와 검증 환경을 구축하는 것이 매우 중요합니다.
정적 분석을 도와주는 도구 Sparrow
Sparrow 정적 분석 도구는 코드를 분석하여 다양한 보안 취약점을 자동으로 찾아내고 산업별 표준에 맞춰 수정할 수 있는 방법을 제시합니다. 이를 통해 개발자는 소프트웨어 개발 과정에서 잠재적인 보안 문제를 사전에 예방 가능할 수 있습니다. 또한, 품질관리자와 QA 조직은 처리결과를 실시간으로 공유하고, 다양한 관리도구와의 인터페이스 통합으로 효율적인 사내 품질 관리 시스템 구축 및 운영 목표를 달성할 수 있습니다.
정적 분석 도구를 이용한 보안 및 품질 점검은 소프트웨어 품질과 보안의 핵심입니다. 이를 통해 개발자는 보안성을 높이고, 시스템의 안정성을 크게 강화할 수 있습니다.
모아소프트는 소프트웨어의 일관된 품질을 유지할 수 있도록 산업별 코딩표준, 보안약점, 취약점을 검사할 수 있는 다양한 도구(LDRA, SPARROW SAST/SAQT 등)를 제공하고 있습니다. 또한 맞춤형 솔루션과 교육도 함께 제공하고 있어 사이버 보안 사고를 효과적으로 예방할 수 있도록 지원해 드립니다.
관련문의: 02-6945-2156 / Sparrow – (주)모아소프트 (moasoftware.co.kr)
[/vc_column_text][/vc_column][/vc_row]